セキュリティコラム
- Webアプリケーション
- プラットフォーム
- 脆弱性診断
公開:2026.10.01 11:00 | 更新: 2026.10.01 04:28
「うちは狙われない」は本当か?― サイバーリスクを考える第一歩。中小企業がサイバーセキュリティを経営課題として考えるために

はじめに
「うちの会社は小さいから狙われない。」
セキュリティに関する話題の中で、このような言葉を耳にすることがあります。
一方で、近年はサプライチェーン全体のセキュリティを強化する動きも進んでおり、企業のセキュリティ対策を一定の基準で評価する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」も検討されています。
こうした制度への対応も今後重要になっていくと考えられますが、その前に、そもそもなぜ企業にセキュリティ対策が必要なのでしょうか。
実際、ニュースで大きく報道されるのは、大企業や官公庁へのサイバー攻撃であることが多く、「サイバー攻撃は大企業の問題」という印象を持たれる方も少なくありません。
しかし、独立行政法人情報処理推進機構(IPA)や経済産業省は、近年公表しているガイドラインの中で、企業規模にかかわらず情報セキュリティ対策は経営課題であることを繰り返し示しています。
では、なぜ多くの経営者は「自社は狙われない」と感じてしまうのでしょうか。
本記事では、公的機関の資料をもとに、その背景を整理してみます。
INDEX
はじめに
「狙われない」という認識はどこから生まれるのか
「狙われない」という考え方は、必ずしも危機意識が低いから生まれるものではありません。
私たちは日常生活の中で得られる情報から、無意識にリスクを判断しています。
例えば、ニュースで報道されるサイバー攻撃の多くは、次のような社会的な影響が大きい組織です。
- 大手企業
- 官公庁
- 金融機関
- インフラ事業者
結果として、「サイバー攻撃は大企業が受けるもの」という印象を持ってしまうことは、ある意味では自然なこととも言えます。
一方で、実際の被害は大企業だけに限られているわけではありません。
警察庁が公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、ランサムウェア被害を受けた企業・団体のうち、中小企業が約6割を占めています。
大きく報道される被害と、実際に発生している被害の姿には、少し違いがあることが分かります。
しかし、公的機関が公表しているガイドラインでは、サイバー攻撃の対象を企業規模で区別していません。
経済産業省は、「中小企業の情報セキュリティ対策ガイドライン」において、中小企業が情報セキュリティ対策を実施しない場合に生じる社会的・経済的リスクを説明するとともに、企業規模を問わず、段階的に対策へ取り組むことを推奨しています。
中小企業も含め、すべての企業が自社の状況に応じた対策を進めることが重要である
「狙われる」という言葉が誤解を生みやすい
「狙われる」という表現も、誤解を生みやすい言葉の一つです。
この言葉から、誰かが自社を詳しく調べ、自社だけを標的として攻撃を計画し、意図的に狙ってくる、というイメージを持つ方もいるかもしれません。
もちろん、そのような標的型攻撃が存在することは事実です。
一方で、現在確認されているサイバー攻撃には、次のような、人手ではなく自動化された手法も数多く存在します。
- インターネット上で公開されているサーバーを自動的に探索するもの
- 公開された脆弱性を悪用できるシステムを機械的に探すもの
- 漏えいした認証情報を自動で試行するもの
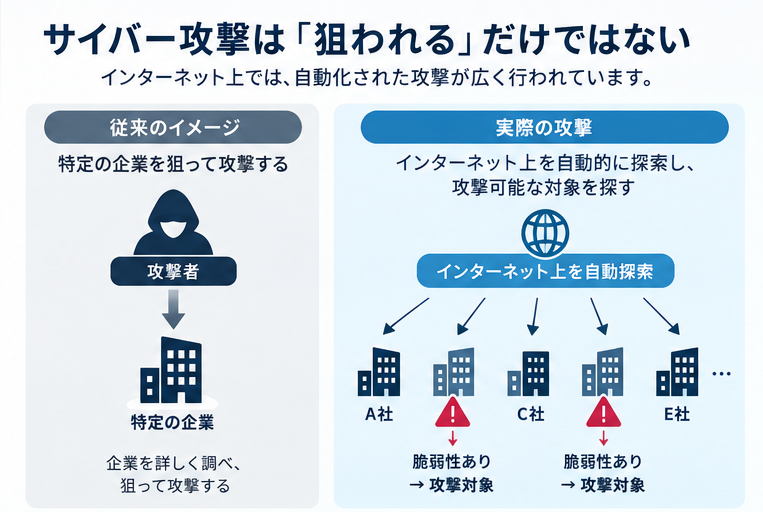
IPAが公開している各種資料でも、脆弱性対策や適切なシステム管理の重要性が繰り返し説明されている背景には、こうした攻撃手法の存在があります。
「狙われたから被害に遭う」のではなく、インターネット上に存在する多くのシステムの中から、自動的な探索や攻撃の対象となる可能性がある
という理解の方が、現在のサイバー攻撃の実態に近い場面も少なくありません。
こうした動きは、警察庁の観測データからも確認できます。令和8年上半期に警察庁が設置したセンサーで検知された脆弱性探索行為等の不審なアクセスは、1日・1IPアドレス当たり13,687件となり、前年同期比で50.7%増加しました。
このように、インターネット上では多数のシステムに対する探索が日常的に行われています。
中小企業は「被害者」だけでなく「踏み台」になる可能性もある
もう一つ、見落とされがちな点があります。
サイバー攻撃による被害は、自社だけにとどまるとは限りません。
近年では、取引先やグループ会社を経由して被害が拡大するサプライチェーンリスクが広く認識されるようになりました。
IPAが2026年に公開した「中小企業の情報セキュリティ対策ガイドライン 第4.0版」でも、改訂の背景として、サプライチェーン全体への被害拡大、中小企業における人材不足、ランサムウェアによる事業停止リスクなどが挙げられています。
また、警察庁の調査では、ランサムウェア被害後の調査・復旧に要した費用の総額について、1,000万円以上と回答した組織が約6割を占めています。こうした被害は、システム上の問題にとどまらず、事業継続にも影響する経営上のリスクといえます。
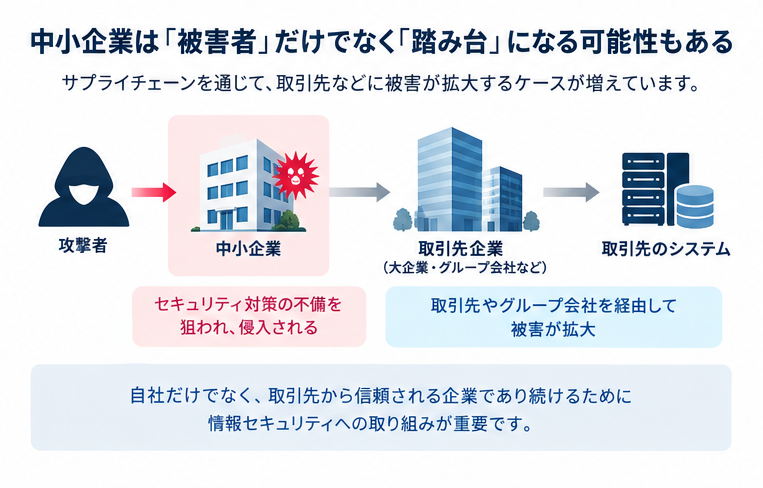
これは、「自社だけ守ればよい」という時代ではなく、「取引先から信頼される企業であり続けるために、情報セキュリティへ取り組む必要がある」という考え方が重要になっていることを示しています。
なぜ「うちは大丈夫」と考えてしまうのか
ここまで見てきたように、サイバー攻撃は企業規模だけで対象が決まるものではありません。
それでも、「自社はまだ大丈夫だろう」と考えてしまうのはなぜでしょうか。
心理学の分野では、人は自分にとって都合の悪い出来事が起こる可能性を、実際より低く見積もる傾向があることが知られています。これは「楽観バイアス(Optimism Bias)」と呼ばれています。
例えば、「交通事故には遭わないだろう」「災害は自分の地域には来ないだろう」と感じることがあるように、サイバー攻撃についても「ニュースでは見るけれど、自社には関係ないだろう」と受け止めてしまうことがあります。
重要なのは、これは特定の人だけの問題ではなく、人間に広く見られる認知の傾向であるという点です。
そのため、経営者個人の経験や感覚だけでリスクを判断するのではなく、公的機関や専門機関が公表する情報も踏まえながら、自社の状況を客観的に評価することが重要になります。
IPAが経営者に求めていること
IPAや経済産業省が公表している資料を見ると、「高度なセキュリティ製品を導入しましょう」ということばかりを伝えているわけではありません。
むしろ、一貫して強調されているのは経営者の関与です。
「サイバーセキュリティ経営ガイドライン」では、経営者がリーダーシップを発揮し、情報セキュリティを経営課題として位置付けることが重要であると示されています。
また、「中小企業の情報セキュリティ対策ガイドライン 第4.0版」では、企業の規模や業種に応じて段階的に対策を進められるよう整理されており、特別な専門知識がなくても着手できる内容が紹介されています。
「完璧な対策を最初から目指す」のではなく、「まず一歩踏み出すこと」が重要である
「知らないこと」が最大のリスクになることもある
IPAが公開している「プラクティス・ナビ」では、実際にサイバー攻撃を受けた企業が、その経験を踏まえてどのような対策を進めたかが紹介されています。
事例の中には、被害を受けたことを契機として、自社の資産を把握する、セキュリティ対策を見直す、経営層へ継続的に報告するといった取り組みを始めた企業もあります。
もちろん、被害を受けてから対策を始めるよりも、被害が発生する前に取り組む方が望ましいことは言うまでもありません。
しかし、これらの事例から読み取れるのは、「知らなかった」「自社には関係ないと思っていた」という認識が、対策の遅れにつながる場合があるということです。
最初に取り組むべきこと
「うちは狙われないかもしれない。」
そう考えること自体は、決して珍しいことではありません。
しかし、現在のサイバー攻撃を取り巻く環境を踏まえると、企業規模だけを理由にリスクを判断することは難しくなっています。
そのため、まず重要なのは、次のような自社の状況を把握することです。
- 自社がどのような情報を保有しているのか
- インターネットへどのようなシステムを公開しているのか
- 基本的な情報セキュリティ対策は実施できているか
その上で、自社の状況に応じて、段階的に対策を進めていくことが、持続可能な情報セキュリティ対策につながります。
自社の現状を把握することから始めてみませんか
ここまでご紹介したように、サイバーセキュリティ対策は「自社は狙われるのか」という視点ではなく、「自社にはどのようなリスクがあり、どこから対策を始めるべきか」という視点で考えることが重要です。
しかし、実際には「何から取り組めばよいのかわからない」「自社の対策状況を客観的に把握できていない」という企業も少なくありません。
そのような場合は、まず現状を可視化することが有効です。
例えば、情報セキュリティ対策の実施状況を確認するアセスメントサービスを活用することで、自社の強みや改善が必要なポイントを整理し、優先順位をつけながら対策を進めることができます。
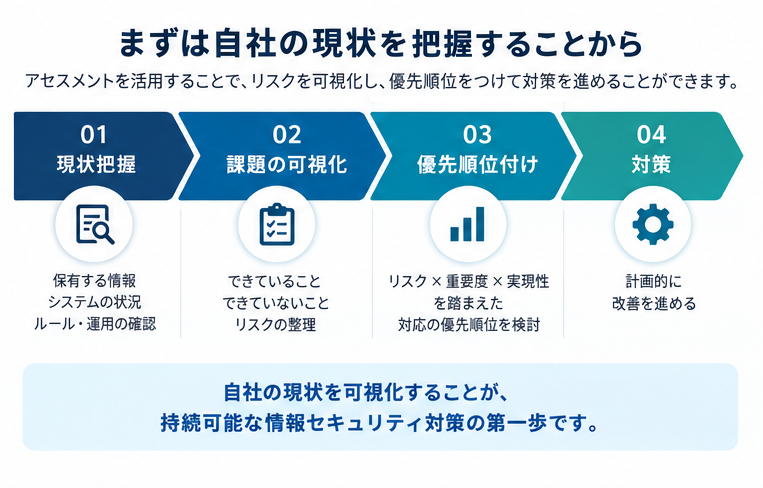
情報セキュリティ対策に「これだけ実施すれば十分」という正解はありません。
重要なのは、自社の現状を正しく把握し、できることから着実に取り組みを進めていくことです。その第一歩として、自社の現状を確認することから始めてみてはいかがでしょうか。
おわりに
サイバー攻撃は、特定の企業だけに起こる問題ではありません。
また、「狙われるか、狙われないか」という二択で考えるものでもありません。
IPAや経済産業省が示しているように、情報セキュリティは企業規模を問わず、経営課題の一つとして取り組むことが求められています。
「うちは狙われない」と考えるのではなく、「自社にはどのようなリスクがあり、どこから対策を始めればよいか」という視点で考えることが、これからの企業経営において重要になるのではないでしょうか。
また、企業のセキュリティ対策を取り巻く環境も変化しています。今後は、経済産業省が検討を進めている「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」など、取引先を含めたサプライチェーン全体でセキュリティ対策を考える動きについても、本ブログで取り上げていく予定です。
参考資料
独立行政法人情報処理推進機構(IPA)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」
経済産業省・IPA「サイバーセキュリティ経営ガイドライン Ver3.0」
IPA「プラクティス・ナビ(サイバーセキュリティ経営実践事例)」
警察庁サイバー警察局「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)制度構築方針」
IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)公式サイト」
Daniel Kahneman, Thinking, Fast and Slow
Tali Sharot, The Optimism Bias
関連するサービス
戦略・技術的対策・組織的対策の3つの視点で、貴社の現状のセキュリティ対策の有効性を評価し、セキュリティリスクの全体像を可視化。今後の対策優先度をご提示します。
重要なセキュリティ対策に的を絞り、最小限の投資で効果を最大化する方法をご提案いたします。
最新のコラム記事
LOADING...
セキュアイノベーション サービス一覧