Menu


Microsoft Defender for Endpoint
マネージドセキュリティサービス
セキュリティ専門SOCチームが
安定した運用・監視等をサポート
「Microsoftソリューションパートナー(Security)認定」取得のお知らせ

Microsoft社が展開しているパートナー制度において、Security(セキュリティ)」分野のソリューションパートナー認定を取得しました。

このようなお客様におすすめ
- 大規模な導入でも手間がかからない製品を探している
- 世界中の脅威情報を集めている製品が欲しい
- インシデント発生時の分析を効率化したい
- 未知のマルウェアに対応した製品が欲しい
Microsoft Defender for Endpointの特徴

エージェントのインストール不要
MicrosoftのOSに標準コンポーネントとして組み込まれており、セキュリティイベントやエンドポイントの挙動をログに記録

膨大な脅威インテリジェンス
Microsoftが世界中で常に調査・収集している莫大な脅威情報を分析し、新しい脅威に対して追随する最新の検知能力を提供

インシデント自動調査、対応機能(AIR機能)
脅威に対応する自動調査で効率的な運用が可能となり、重要なアラートを見逃さない

次世代の保護(Next Generation Protection)
最新のマルウェアにも対応したクラウドベースのAIや機械学習が、迅速に対応しデバイスを保護
当社では導入・設定のサポートや
導入後の運用サポートも提供してます。
Microsoft Defender for Endpointについてお困りごとがありましたら、お気軽にご相談ください。
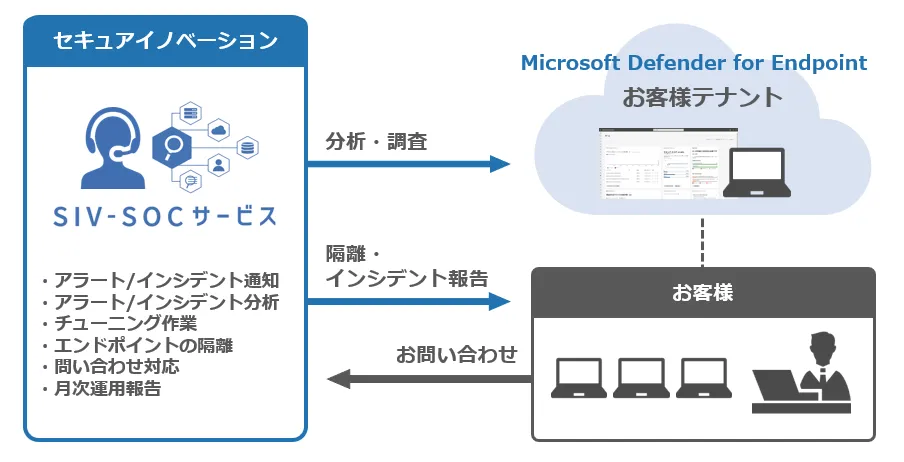
当社サービスについて
1.セキュリティエンジニアによる迅速な対応
SOCエンジニアがお客様のご要望に応じて適切に判断し対応し、対応遅れによる被害拡大を防止します。
2.月次レポートの提出
MDEから得られる社内のセキュリティリスクやインシデントなど、コーポレートガバナンス(企業統治)にお役立ていただくための定期レポートを作成し提出します。
3.セキュリティ運用の負担を軽減
専門のセキュリティエンジニアに監視をアウトソースした効率的な運用で、お客様は通常業務に専念いただけます。
4.MicrosoftソリューションパートナーSecurity 認定取得
当社は、Microsoft社が展開しているパートナー制度*において、Security(セキュリティ)」分野のソリューションパートナー認定を取得しています。
*本制度は、「技術」「支援実績」に加えて、「顧客の成長に貢献している企業」を認定しているパートナーシップ制度です。詳細
サービス内容
| メニュー | 内容 |
|---|---|
| アラート/インシデント通知 | 重要アラートと認められたものについては、MDEから発報された自動アラートに引用返信する形で、詳細分析開始の通知を行います。 |
| アラート/インシデント分析 | アラートの通知後、お客様と連携しながら分析対象か否かを判断したうえで分析を実施します。分析後の結果もメールでお送り致します。 |
| チューニング作業 (Allow or Denyなど) | お客様からの依頼をベースとして、検知されたアラートを基に検知抑制を行います。 |
| エンドポイントの隔離 (インシデント対応) | お客様の依頼、もしくは当社の隔離基準に基づいて、リモートから管理デバイスをネットワークから隔離します。 |
| 運用報告書提出 | 運用に関してのサマリやトピックス、および一定期間に検知されたアラート/インシデントすべて(警告の重要度:情報/低/中/高)に関して報告書にまとめ提出します。 |
| 問い合わせ対応 | アラート/インシデント内容について、メールで問い合わせ対応いたします。 |
導入事例 一覧
LOADING...
セキュアイノベーション サービス一覧
ネットワーク・サーバー
Webサイトを守る