セキュリティコラム
- ネットワーク
- ランサムウェア
公開:2026.07.22 12:08 | 更新: 2026.07.22 03:08
ダークウェブでの情報漏洩リスクとは? 企業の認証情報が狙われる理由と対策を解説

はじめに
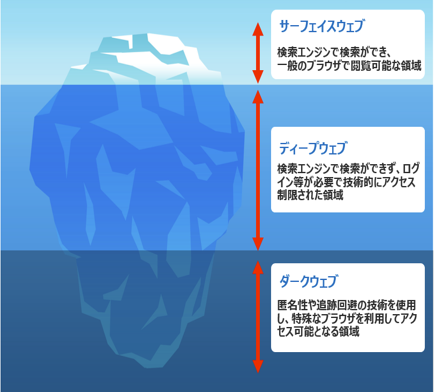
私たちが日常的に利用しているサーフェスウェブは、インターネット全体から見れば、実は氷山の一角にすぎません。その深層に存在する「ダークウェブ」は、匿名通信ツールによって保護された秘匿性の高い空間であり、近年、企業の重要情報が取引される巨大な闇市場として深刻な脅威となっています。
今回は一歩踏み込み、実際にダークウェブ上でどのような情報が確認されているのか、また近年どのような傾向が見られるのかについて解説します。
企業にとって重要なのは、「ダークウェブを見ること」ではなく、「自社に関連する情報が流通していないかを継続的に調査すること」です。本記事では、企業が行うべきダークウェブ調査についてもご紹介します。
INDEX
はじめに
漏洩した情報がランサムウェア攻撃を招く:サイバー犯罪の分業化
ダークウェブ上にはどのような情報があるのか?
ダークウェブ上では、企業や個人に関するさまざまな情報が売買・共有されています。
代表的なものとして、以下のような情報が挙げられます。
- メールアドレス・パスワード
- VPN認証情報
- クラウドサービスの認証情報(Microsoft 365、Google Workspaceなど)
- Cookie・セッショントークン
- クレジットカード情報
- 個人情報(氏名、住所、電話番号など)
- 証券口座やECサイトなどのアカウント情報
※ダークウェブ上で認証情報が共有・売買されている投稿例

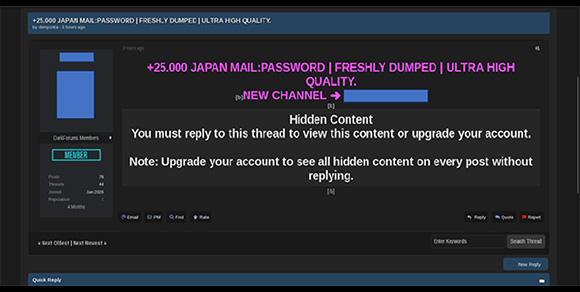
このように、ダークウェブ上では認証情報に関する投稿や共有が日常的に確認されています。特に近年の調査では、メールアドレスとパスワードの組み合わせだけでなく、VPN認証情報やCookie、クラウドサービスの認証情報など、現在も利用可能なアカウント情報の流通が目立っています。
その背景には、Infostealer(情報窃取型マルウェア)の増加があります。Infostealerは、感染した端末からブラウザに保存されたパスワードやCookieなどを窃取します。これらの情報はダークウェブ上で流通し、他の攻撃者により不正アクセスなどに悪用されます。
Kasperskyの調査によると、2021年から2023年の3年間で、情報窃取型マルウェアによって窃取されたAIサービスおよびゲーム関連の認証情報が、ダークウェブ上で3,600万件以上確認されています。こうした認証情報は、 攻撃者が利用可能なアカウント情報として重要な標的としていることがうかがえます。
また、日本国内でも、漏洩した認証情報やフィッシングによって窃取されたID・パスワードを悪用した不正アクセスや証券口座の不正利用が問題となっています。そのため、企業にとっては、自社に関連する情報がダークウェブ上で流通していないかを継続的に把握することが重要です。
漏洩した情報がランサムウェア攻撃を招く:サイバー犯罪の分業化
前述のとおり、現在はInfostealerによって窃取された「生きた認証情報」が大量に流通しています。ここでは、それらが具体的にどのようなプロセスで企業の脅威へと変わるのか、最新の動向を解説します。
ランサムウェア攻撃の「入り口」となる認証情報
現在、ダークウェブで取引される認証情報は、単なる不正ログインの道具に留まりません。ランサムウェア攻撃の「初期侵入路」として悪用されるケースが急増しています。特に、VPNやクラウドサービスの認証情報は、攻撃者が企業ネットワークへ足場を築くための絶好の標的です。さらに近年のランサムウェア攻撃は、システムを暗号化するだけでなく、事前に窃取した機密情報をリークサイトで公開すると脅す「二重脅迫」が主流となっています。
サイバー犯罪の分業化(CaaS)の加速
もう一つの顕著な傾向は、「Crime as a Service(CaaS)」と呼ばれる犯罪の分業化です。従来は攻撃者や攻撃グループが一連の工程を担うケースも多く見られましたが、 、現在は以下のように役割が細分化されています。
| 情報の窃取 | マルウェアを用いて認証情報を収集する |
| 情報の売買 | 窃取した情報をダークウェブ上のフォーラムや マーケットプレイスで販売する |
| 初期侵入 | 購入した認証情報を用いて、企業のネットワークへ侵入する |
| 攻撃の実行 | 侵入済みのネットワークでランサムウェアを実行し、金銭を要求する |
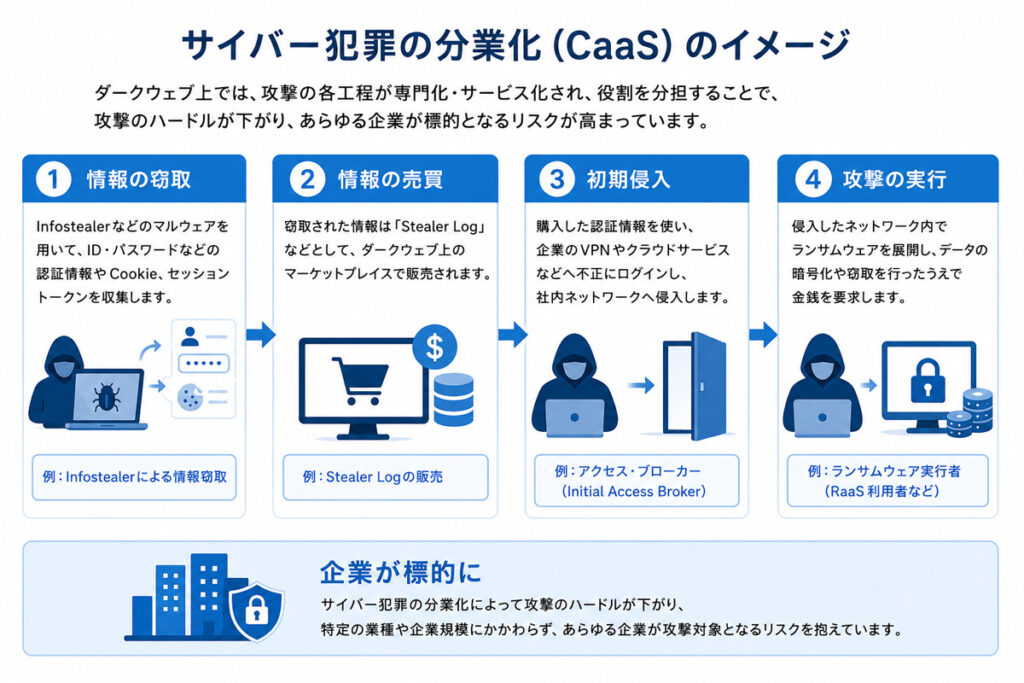
これにより、たった一つの認証情報が流出するだけでも、アクセスブローカーやランサムウェア攻撃者などを介して、 より深刻な被害へと繋がってしまう環境が整ってしまいます。
弊社のダークウェブ調査で確認すること
弊社では、お客様に関連する情報がダークウェブ上に流通していないかを確認する継続的な調査サービスを提供しています。
主な調査対象は以下のとおりです。
| ・企業名 | ・グループ会社名 |
| ・ドメイン名 | ・メールアドレス |
| ・認証情報 | ・ランサムウェアリークサイト |
| ・ダークウェブフォーラムでの言及状況 | ・その他漏洩情報 |
これらを継続的に確認することで、早期発見と迅速な対応に繋げることが可能となります。
ダークウェブ調査を有効に活用するために
ダークウェブ上で自社に関連する情報や機密情報が確認された場合は、「情報が流出していた」という事実だけでなく、その情報が現在も利用可能なのか、実際に悪用された形跡がないかを速やかに確認することが重要です。
ダークウェブ調査は情報漏洩の有無を確認するだけではなく、調査結果をもとに迅速な初動対応を行い、不正アクセスや被害の拡大を防ぐための取り組みでもあります。
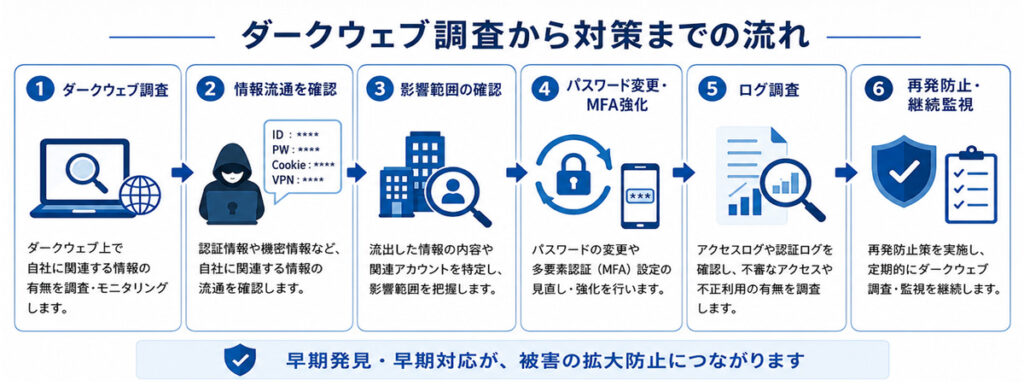
一方で、ダークウェブへの情報流出を完全に防ぐことは困難です。そのため、万が一に備えた継続的な対策が欠かせません。ダークウェブ調査では、「情報が見つかったら対応する」だけでなく、調査結果を踏まえて、そもそも流出しにくい環境となるよう対策を講じることが重要です。
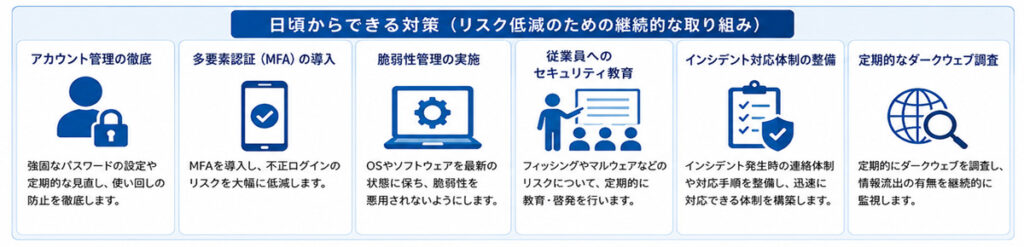
アカウント管理や多要素認証、権限管理、インシデント対応体制の整備などの対策は、個別に実施するだけではなく、継続的に運用・見直しを行うことが重要です。定期的なダークウェブ調査を組み合わせることで、自社の認証情報が流通していないかを早期に把握し、被害の未然防止に繋げることができます。なお、警察庁などの公的機関でも、「継続的な調査・対応」の重要性について注意喚起しており、被害を未然に防ぐための具体的なプロセスを構築するよう求めています。
まとめ
ダークウェブはサイバー犯罪に関する情報が流通する場の一つであり、企業に関連する認証情報や内部情報が掲載されるケースも確認されています。
こうしたリスクを踏まえ、定期的に自社に関連する情報の流通状況を確認し、早期発見・早期対応に繋げることが重要です。
弊社のダークウェブ情報漏洩調査サービスをご検討の場合は、お気軽にお問い合わせください。
参考資料
Kaspersky:情報窃取型マルウェアによるAI・ゲーム用認証情報の漏えい調査
金融庁:インターネット取引サービスへの不正アクセス・不正取引にご注意ください
ENISA(European Union Agency for Cybersecurity): ENISA Threat Landscape 2025
警察庁:不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況
関連サービスのご紹介
ダークウェブ情報漏洩調査サービス
企業の内部情報等がダークウェブ等のサイバー闇市場に出回った可能性がないか調査するサービスです。
当社では専門の調査員がモニタリングしてパトロール・チェックしています。お急ぎの調査もお任せください。
最新のコラム記事
LOADING...
セキュアイノベーション サービス一覧