セキュリティコラム
- ネットワーク
公開:2020.06.01 02:38 | 更新: 2022.04.20 04:49
SSL-VPN機器による落とし穴!?(セキュリティ対策)

新型コロナウイルスの影響で在宅勤務/テレワークを実施、または推進している企業も多いかと思います。
その中で、SSL-VPN機器を導入し社内ファイルサーバ等の情報資産に対して、社外からのアクセスを許可している場合もあるのではないでしょうか。
SSL-VPN機能自体は、SSL暗号技術を用いているため安全にアクセスする事が可能であり、一般的に使用する技術です。
また、SSL-VPN機能を使用している機器はグローバルアドレスを持っている事が多いため、基本的には外部からのアクセスが可能である事が多いです。
それでは、そのSSL-VPN機器の脆弱な部分が外部に露出していたらどうなるでしょうか。
下図は外部からの特殊なアクセスにより、「アカウント名」「パスワード」「IPアドレス」が露出している状態を示しています。※1
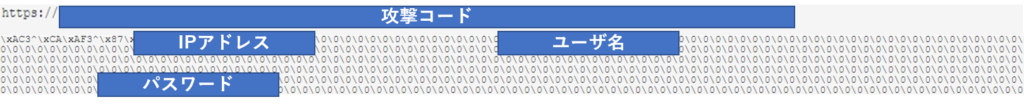
この状態で放置してしまうと、、、、 情報資産に対して、不正なアクセスをも許可してしまうという、考えたくもない事態になり得ます。。。
システムに「脆弱な部分が含まれてしまう」事自体は、人間が実装している以上、ある程度想定しておくべきことかもしれません。大切なのは「脆弱な部分」という落とし穴の存在に”気づく”事です。落とし穴の存在を事前に把握する事が出来ていたならば、対策を検討する事も出来ますし、実施する事によって穴に落ちる事を回避する事ができますね!!
では、この落とし穴に「誰が」、「いつ」、”気づく”事ができるでしょうか。 総務部?情報システム部?構築したベンダ? 企業の規模や体制によって違いはあるかと思いますが、意外とこの”気づく”という部分を 意識する事は少ないように思います。
■JVN iPedia
https://jvndb.jvn.jp/
■緊急情報
https://www.jpcert.or.jp/menu_alertsandadvisories.html
上記のサイトなどを参考にして”落とし穴”を回避し情報資産を守りましょう!
※1 あくまで一例であり全てのSSL-VPN装置に脆弱性が存在しているわけではありません。
※2 全ての脆弱性が公開されている訳ではありません。
最新のコラム記事
LOADING...
セキュアイノベーション サービス一覧