セキュリティコラム
- Webアプリケーション
- プラットフォーム
- 脆弱性診断
公開:2026.10.21 11:00 | 更新: 2026.10.21 01:29
読者はどんなセキュリティ記事に関心がある? 本ブログ記事 約160記事を分析

はじめに
当社は、サイバーセキュリティに関する技術情報や最新動向、エンジニアによる検証記事などを継続的に発信しています。では実際のところ、読者はどのようなセキュリティ情報に関心を持っているのでしょうか?
今回は、当社のブログ約160記事に対して、2025年9月から2026年8月までの1年間におけるアクセスデータを振り返り閲覧傾向を分析してみました。
すると、専門的な技術記事だけでなく、スマートフォンなど身近なテーマにも多くのアクセスが集まるなど、いくつか興味深い傾向が見えてきました。
※本記事で紹介する内容は、当社ブログ記事のアクセスデータをもとにした傾向であり、インターネット全体の検索動向を示すものではありません。
INDEX
はじめに
まずは、1年間でよく読まれた記事TOP10
最初に、この1年間で特に多く読まれた記事を見てみましょう。
| 1位 | サポート終了のAndroidスマートフォンはそのまま使っていいのか |
| 2位 | OWASP Top 10ってなに? |
| 3位 | スマホアプリの「トラッキング許可」はセキュリティ上、危険なの? |
| 4位 | Juice ShopでWEBセキュリティについて学んでみる |
| 5位 | Google Dorksを活用したOSINT調査 |
| 6位 | OpenVASで簡易的な脆弱性スキャン |
| 7位 | 既存DBにスキーマ管理ツール(Flyway)を導入する |
| 8位 | 【初心者向け】TOTPとは?仕組みと実装方法をやさしく解説 |
| 9位 | SIEM製品とは?SplunkとSentinelをエンジニア目線で比較してみた! |
| 10位 | HTTPレスポンスヘッダのセキュリティ対策について |
上位を見るだけでも、Webセキュリティ、スマートフォン、OSINT、認証、SIEMなど、かなり幅広いテーマが並んでいます。
一方でアクセスには偏りもあり、この上位10記事だけで、ブログ全体のPVの約半数を占めていました。
つまり、すべての記事が均等に読まれているわけではなく、読者の疑問や検索ニーズとうまく合致した記事が、長期間にわたって多く読まれていることが分かります。
では、具体的にどのような記事が読まれやすいのでしょうか?
最も関心が高かったのは「Webセキュリティ・脆弱性」
年間を通して特に多く読まれていたのが、Webセキュリティや脆弱性に関する記事でした。
ランキングでも、
- OWASP Top 10
- Juice Shop
- OpenVAS
- HTTPレスポンスヘッダ
「どのような脆弱性があるのか知りたい」というだけでなく、
「どう確認するのか」
「実際に試すとどうなるのか」
といった、より実践的な情報への関心も高いことがうかがえます。
これらの背景として、Webアプリケーションを取り巻くリスクそのものが広がり、2025年版の「OWASP Top 10」での「アクセス制御の不備」が引き続き最も重大なリスクとして挙げられているほか、「セキュリティ設定の不備」が上位となり、新たに「ソフトウェアサプライチェーンの不備」も追加されたことが要因として浮かびます。
Webセキュリティというと、アプリケーションのプログラム上の脆弱性に目が向きがちですが、現在では設定ミスや利用しているライブラリ・ソフトウェア、開発・運用環境まで含めて確認する必要があります。
当社でも、WordPress本体だけでなく、プラグインやテーマなどを含めた脆弱性への対策ニーズを背景に、WordPress向けの脆弱性診断を正式メニューとして提供しています。
アクセスデータ上でもWebセキュリティ関連の記事が継続的に読まれていることから、こうしたテーマは一時的な関心ではなく、継続して情報を求められている分野のひとつといえそうです。
意外にも「一般ユーザー向け」のテーマが強い
一方で、ランキング1位と3位は、専門的なセキュリティ技術ではなく、スマートフォンに関する記事でした。
このほかにも、写真データに含まれる位置情報など、日常生活に近いテーマの記事が継続的に読まれています。
セキュリティというと、企業の情報システム担当者やエンジニア向けのテーマを想像しがちですが、
「サポートが終了したスマートフォンを使って大丈夫?」
「アプリのこの設定を許可しても問題ない?」
といった身近な疑問にも、検索流入などから大きな関心が集まっているのを感じました。
特に、こうした初心者・一般ユーザー向けの記事は本数自体それほど多くないものの、1記事あたりでは非常に多く読まれている傾向があります。
難しいセキュリティの話を、読者自身が感じている身近な疑問から説明することも、セキュリティに関心を持ってもらう重要な入口といえそうです。
「○○とは?」だけでなく、「やってみる」が読まれる
もうひとつ特徴的だったのが、実際にツールを利用したり、検証したりする記事です。
例えば、
- Juice ShopでWebセキュリティを学ぶ
- Google Dorksを活用してOSINT調査を行う
- OpenVASで脆弱性をスキャンする
- SHODANを利用して調査する
といった記事が多く読まれていました。
セキュリティについて「知る」だけではなく、
「実際にはどうやるの?」
「自分でも試せる?」
という情報を求める読者が一定数いることが分かります。
特に技術者向けの記事では、用語を説明するだけでなく、実際の設定方法や検証結果まで紹介することが興味につながりやすいようです。
OSINTやSOC・SIEMなど、専門分野にも継続的な関心
より専門的なテーマでは、OSINTやSOC・SIEMに関する記事も上位に入っています。
OSINTでは「Google Dorksを活用したOSINT調査」が年間5位となったほか、SHODANや各種OSINTツールなど、インターネット上に公開されている情報を調査するテーマへの関心が見られました。
また、SOC・SIEMでは、
- SplunkとMicrosoft Sentinelの比較
- SOCとNOCの違い
など、「何が違うのか」「どのように使い分けるのか」を整理した記事が読まれています。
専門性が高いテーマほど、単なる用語の説明だけでなく、「比較」「使い方」「具体的な活用イメージ」まで知りたいというニーズがあるようです。
新しい記事だけが読まれるわけではない
今回の分析では、もうひとつ興味深い特徴がありました。
ランキング上位には、公開から数年が経過している記事も含まれています。
サイバーセキュリティは変化の速い分野ですが、
- 基本的な仕組み
- よくあるセキュリティ上の疑問
- ツールの使い方
- 繰り返し調べられる技術情報
などは、公開後も長期間にわたって読まれる「ストック型」のコンテンツになり得ます。
新しい脅威や技術について情報発信するだけでなく、過去の記事を最新情報に合わせて更新していくことも重要だと考えられます。
読まれている記事に見られた4つのパターン
1年間のアクセスを振り返ると、多く読まれている記事には、大きく4つのパターンが見られました。
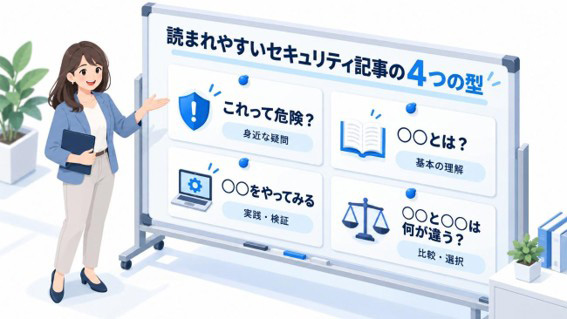
- 「これって危険?」
スマートフォンやアプリ、個人情報など、身近な疑問を扱う記事。 - 「○○とは?」
OWASP Top 10やTOTPなど、仕組みや用語を分かりやすく理解する記事。 - 「○○をやってみる」
ツールや環境を実際に利用しながら検証する記事。 - 「○○と○○は何が違う?」
製品やサービス、仕組みを比較して判断材料を提供する記事。
つまり、セキュリティ情報を探す読者は、単に知識を得たいだけではなく、
「安全か確認したい」
「自分でも試してみたい」
「違いを理解して選びたい」
といった、より具体的な目的を持って情報を探していることがうかがえます。
アクセスデータから見えてきた、セキュリティへの関心の変化
今回のアクセスデータを見ると、どの記事が人気だったかだけでなく、セキュリティ情報
を探す際の「関心の向き」にもいくつか特徴が見えてきました。
| 見えてきた関心 | 読まれていた記事の傾向 | そこから考えられること |
|---|---|---|
| 知るだけでなく、自分で確認したい | Juice Shop、OpenVAS、Google Dorksなどの実践・検証記事 | 「どんなリスクがあるか」だけでなく、「どう確認するか」まで知りたい |
| 専門分野だけでなく、身近な安全性も気になる | スマートフォン、アプリ設定、位置情報などの記事 | セキュリティへの関心は、専門家だけでなく一般ユーザーにも広がっている |
| 違いを理解して、適切なものを選びたい | SplunkとSentinel、SOCとNOCなどの比較記事 | 製品や仕組みを知るだけでなく、「何が違うか」「どう使い分けるか」が求められている |
| 自分たちが外からどう見えているか知りたい | OSINT、Google Dorks、SHODAN、ASM関連の記事 | 攻撃者の視点から公開情報や露出状況を確認することへの関心が高まっている |
こうして見ると、読者の関心は「知る」だけでなく、「確認する」「比較する」「対策につなげる」方向へ広がっていることがうかがえます。
今回よく読まれたテーマも、分野は異なりますが、いずれも自分たちの状況を把握し、次の行動につなげたいという関心が共通しているようです。
まとめ:「知る」だけでなく「確認する」セキュリティへ
今回、1年間のブログアクセスを振り返ってみると、Webセキュリティや脆弱性への関心が高い一方で、スマートフォンなど身近なセキュリティテーマも非常に多く読まれていました。
また、「○○とは?」という基本的な解説だけでなく、実際にツールを使って検証する記事や、複数の製品・仕組みを比較する記事への関心も見られます。
こうした結果から見えてくるのは、セキュリティについて単に「知りたい」だけではなく、
「自分の環境は安全なのか」
「実際にはどう確認すればよいのか」
「どのような対策を選べばよいのか」
まで知りたいというニーズです。
サイバー攻撃や脆弱性の情報は日々更新されますが、すべての情報を追うことは簡単ではありません。
まずは、自社や自身に関係するテーマから情報を確認し、現在どのようなリスクがあるのか、どのような対策が必要なのかを考えることが、セキュリティ対策の第一歩になります。
今回紹介した記事の中で気になるテーマがあれば、ぜひ関連する記事もあわせてご覧ください。
最新のコラム記事
LOADING...
セキュアイノベーション サービス一覧