セキュリティコラム
- ネットワーク
公開:2021.07.26 10:00 | 更新: 2022.04.20 04:40
現役セキュリティエンジニアが語るプラットフォーム診断とは?
以前の「現役セキュリティエンジニアが語るWebアプリケーション診断とは?」の記事では、Webアプリケーションの脆弱性診断について取り上げました。今回はプラットフォーム診断とはどういうものか?について書いていきます。
プラットフォーム診断の必要性
通常、外部からの攻撃者は大まかには次のような流れで攻撃を行います。
- ターゲットの選定
- 調査
- 侵入
- 機密情報の窃取、改ざんなどの攻撃
まず、攻撃者の目的によって、「ターゲットの選定」フェーズで攻撃の対象を決めます。
次に「調査」フェーズにて、ターゲットの公開サーバ、公開されている情報などから集められるだけ情報を集めて侵入方法を検討します。
その後は「侵入」フェーズにて攻撃を実行し、目的を果たせるまで内部で情報を探します。
「調査」フェーズで情報を集める方法としては主に、公開サーバにポートスキャンを実施するなどしてターゲットから直接集められる情報と、インターネット上に公開されているドメイン名、会社情報などから間接的に集められる情報があります。
公開サーバから直接集められる情報に該当するのがプラットフォーム診断となります。
プラットフォーム診断の結果見つかった情報をもとに、Webアプリケーションの脆弱性を使用して「侵入」を行ったりするため、攻撃者からの侵入の糸口を少なくするためにも、プラットフォーム診断を行い、脆弱な部分を洗い出し、修正を行う事が必要になります。
プラットフォーム診断とは?
以前の「現役セキュリティエンジニアが語るWebアプリケーション診断とは?」の記事にあります通り、Webアプリケーション診断では、Webアプリケーションに対して疑似攻撃を仕掛けて、そのレスポンスから脆弱性の有無を判断します。
プラットフォーム診断では、
- 診断対象となる機器に対するポートスキャン
- OS検出
- アプリケーションやバナー情報の検出
などを行い、検出したOS、アプリケーションに該当する脆弱性がないかを確認します。
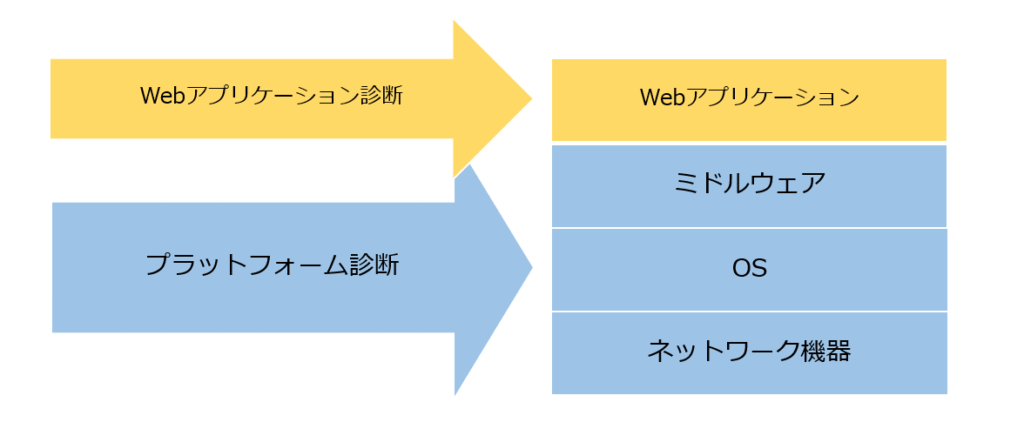
プラットフォーム診断とWebアプリケーション診断をまとめると次のようなイメージになります。
脆弱性について
ここで、脆弱性について一つご紹介いたします。
CVE-2021-3156という脆弱性です。
この脆弱性は、sudoにおける脆弱性となっております。
sudoersファイルが存在する場合に、設定された内容を無視して認証無しにroot権限でコマンドを実行される可能性があります。 対象となるバージョンは次の通りになっており、対策が必要となります。
- sudo バージョン 1.8.2 から 1.8.31p2
 - sudo バージョン 1.9.0 から 1.9.5p1
この脆弱性は各Linuxディストリビューションより対策が公開されていますので、早めに対策を検討してください。
まとめ
脆弱性は日々発見され、公開されていきます。
中には早急に対策が必要なものも存在するため、一度専門家に脆弱性診断を実施してもらうことをお勧めいたします。
参考
サービス案内ページ
セキュリティ脆弱性診断サービス
最新のコラム記事
LOADING...
セキュアイノベーション サービス一覧