セキュリティコラム
- エンドポイント
- セキュリティ教育
公開:2023.05.08 10:00 | 更新: 2023.05.08 01:44
Withエモテット時代到来か、Emotetの新たな攻撃手口と対策

過去に何度も取り上げた最恐のマルウェア「Emotet(エモテット)」が、また活動再開しているのはご存知でしょうか。
メールを感染経路としていること、ユーザ自身に攻撃を実行させる巧妙な攻撃手口であることはこれまでと同じですが、従来型のアンチウイルス製品で検知されないよう、隙を狙った新たな攻撃手法が発見されています。
この記事では、IPA「Emotet(エモテット)と呼ばれるウイルスへの感染を狙うメールについて」を参照しながら、この新たな攻撃手口と対策について解説します。
合わせて、当社ブログで過去に投稿したEmotet関連記事もぜひお読みください。
新たな攻撃手口について
新手口その1:添付ファイルがOneNoteファイルになっている
ファイルの拡張子が「.one」となっている場合、MicrosoftのOneNote形式のファイルです。
※このOneNote、あまり馴染みのない方(実は私もでした)もいらっしゃるかと思いますが、WordやExcel同様にMicrosoftのアプリケーションのひとつで、WindowsのPCであれば標準搭載されている(基本的には無料で使える)ことが多いです。
新たな手口では、このOneNote形式のファイルをユーザに開かせ、データを閲覧しようと「View」ボタン(に見せかけた画像)をクリックすると感染するという仕組みになっています。
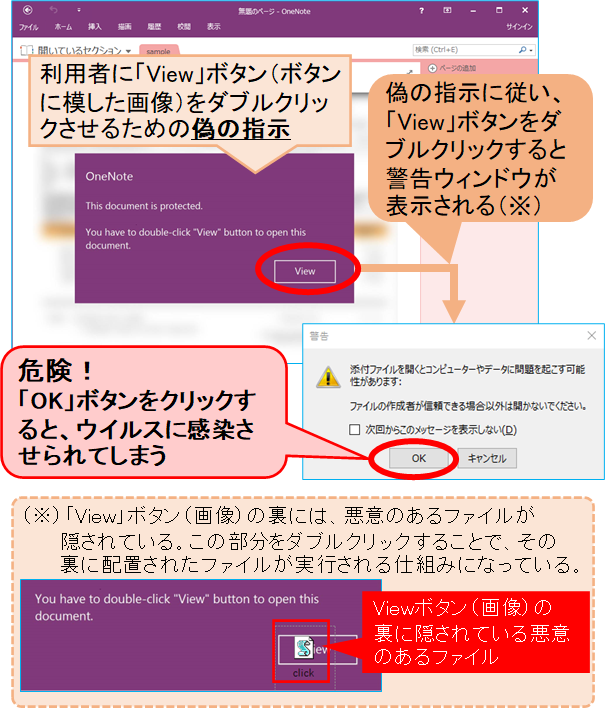
この新たな攻撃手口とEmotetが急激に感染拡大した際の手口とのステップを、簡単に表で比較してみました。
| これまでの攻撃手口 | 新たな攻撃手口 |
|---|---|
| 1.メール添付のWordやExcelファイルを開く | 1.メール添付のOneNoteファイルを開く |
| 2.「コンテンツ有効化」ボタンが表示される | 2.「View」ボタンが表示される |
| 3.ボタンクリックでEmotet感染 | 3.ボタンクリックでEmotet感染 |
ステップ1に当たる、Emotetが潜んでいるファイル形式が異なるだけで、2以降のボタン表示~クリックさせて攻撃実行を誘導している点は共通していますね。
爆発的に感染拡大した際の学びから、「『コンテンツ有効化』のボタンには注意する」という対策が浸透していることから、新たにOneNoteのファイルが攻撃に使われているのでは、という見解があります。
新手口その2:zipファイルを展開するとファイルサイズが500MB以上のファイルが現れる
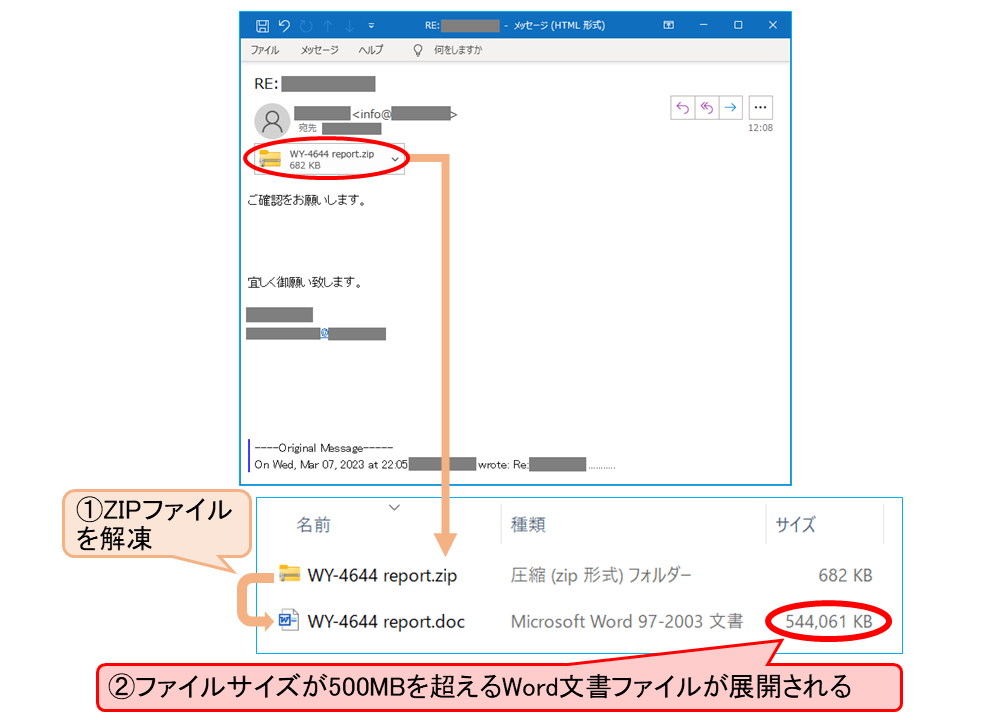
500MB以上とファイルサイズを大きくすることで、従来型のアンチウイルスソフトでの検知を回避するためと思われます。
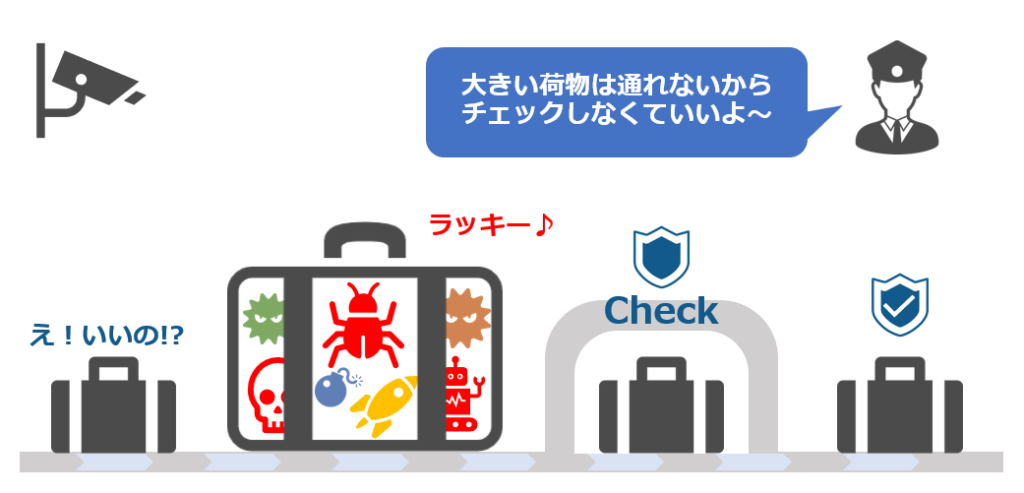
実はアンチウイルスソフトの種類によっては、処理が遅くなることを避けるためにもサイズが大きいファイルは、スキャン(ウイルスチェック)しないものが存在します。
手荷物検査に例えてみると、ゲートに通せない大きいサイズの荷物があった際、「後列の方を待たせないために、大きい荷物は一切検査をせずに通過させますね~」とパスさせるようなものです。
中に悪意のある何者かが潜んでるかもしれないのに…
そう考えたら恐ろしいですね。
新手口への対策について
冒頭でも述べたように、Emotetはメールを感染経路としていること、そのメールの添付ファイルを私たちユーザ自身が開く(実行する)ことで感染させるのはこれまでと同様です。
そのため、怪しいメールや添付ファイルは決して開かないことが、今後もEmotetから身を守る基本的な対策です。
気を緩めずに意識しましょう。
- メールの添付ファイルやURLリンクを開く前に、送信元(特にメールアドレスのドメイン)を必ず確認する
(実際の取引先を装って、件名に「Re:」を入れるなど、差出人、件名、本文だけでは見抜くことが難しくなっています) - OSやアプリケーション等を最新へアップデートしておく
(セキュリティパッチなどを適用することで、既知の脆弱性に対する攻撃を防ぐことができます) - 定期的にバックアップを取っておく
(感染してもデータを復元することができるため、被害を最小限に抑えることができます)
次世代型アンチウイルスソフトの導入
次世代型アンチウイルスソフト「DeepInstinct」や「CylancePROTECT(旧BlackBerry Protect)」があれば、Emotetの侵入を防ぐことができます。
これらが従来型と大きく異なる点は、AIによるディープラーニング(深層学習)を利用して、既知のマルウェアの攻撃手法を学習しながら、あらゆる攻撃を検知してくれることです。そのため、未知のウイルスも含め て99% と高い検知率を誇っています。Emotetが潜んでいるファイルをうっかり実行させてしまっても、多段な防御機能で侵入を防いでくれます。
特にEmotetは感染力が非常に強いため、PC端末を利用する全社員が「気をつける」だけの対策では不十分であると言えます。
マルウェアは使い捨ての時代です。いま導入しているアンチウイルスソフトが、どのタイプなのか、ご確認をされてはいかがでしょうか。
当社では、これらの製品導入および運用サポート(マネージドセキュリティサービス)を提供しております。
この機会にぜひ次世代型アンチウイルスソフトの導入をご検討ください。
サービス紹介
最後に
残念ながらEmotetとの闘いは、終わったと思った頃にまた再開しています。
万が一感染を疑った場合は、被害を最小限に抑えるためにも迅速な対応が必要です。
当社では、被害に遭われた企業様向けにも、Emotet感染調査サービスをご提供していますので、感染を疑った場合はぜひご相談ください。
セキュリティ事業者としてこれ以上の被害が拡大しないことを願っております。
サービス紹介
Emotet(エモテット)感染調査サービス
参考
Emotet(エモテット)と呼ばれるウイルスへの感染を狙うメールについて | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
最新のコラム記事
LOADING...
セキュアイノベーション サービス一覧