セキュリティコラム
- エンドポイント
公開:2021.10.25 10:00 | 更新: 2022.08.15 03:23
モバイルアプリの脆弱性診断 ~MobSF(Mobile Security Framework)でAndroidアプリを診断してみた~
はじめに
MobSF(Mobile Security Framework)とはモバイルアプリケーション(Android / iOS / Windows)の静的および動的解析ができ、さらには侵入テスト、マルウェア分析、セキュリティ評価が可能なOSSフレームワークです。
参考:https://github.com/MobSF/Mobile-Security-Framework-MobSF
前回の記事でWindowsにMobSF(Mobile Security Framework)をインストールしました。
今回は実際にMobSFを使ってAndroidアプリの脆弱性診断を行っていきます。
診断したいアプリのapkファイルをご用意ください。
シリーズ:
モバイルアプリの脆弱性診断 ~MobSF(Mobile Security Framework)をWindowsにインストールする~
MobSFの起動
前回インストールしたMobSFを起動していきます。
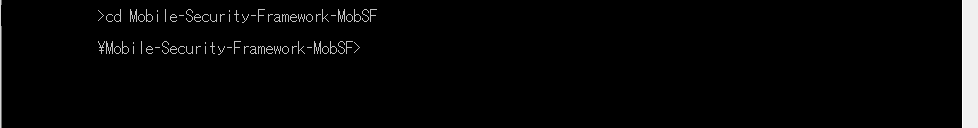
コマンドプロンプトを起動し、前回git cloneにて作成されたディレクトリに移動します。
cd Mobile-Security-Framework-MobSF
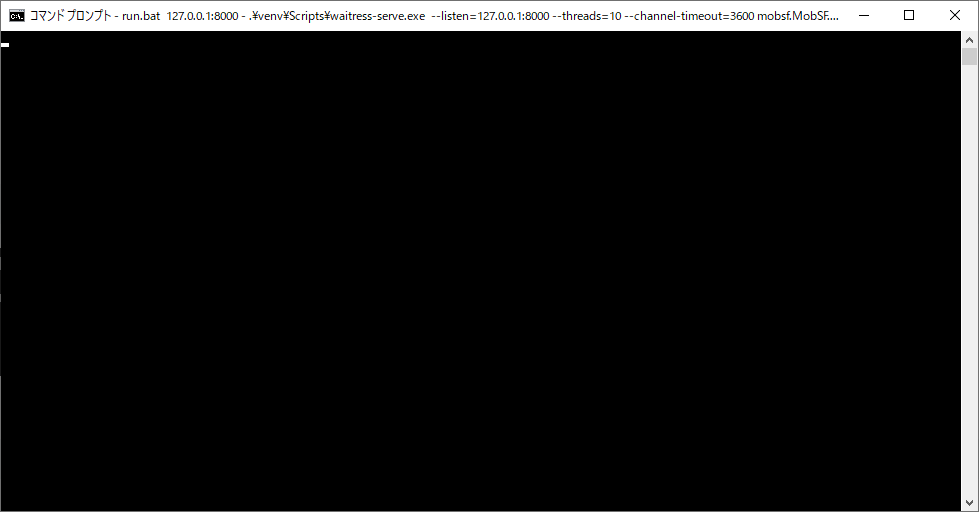
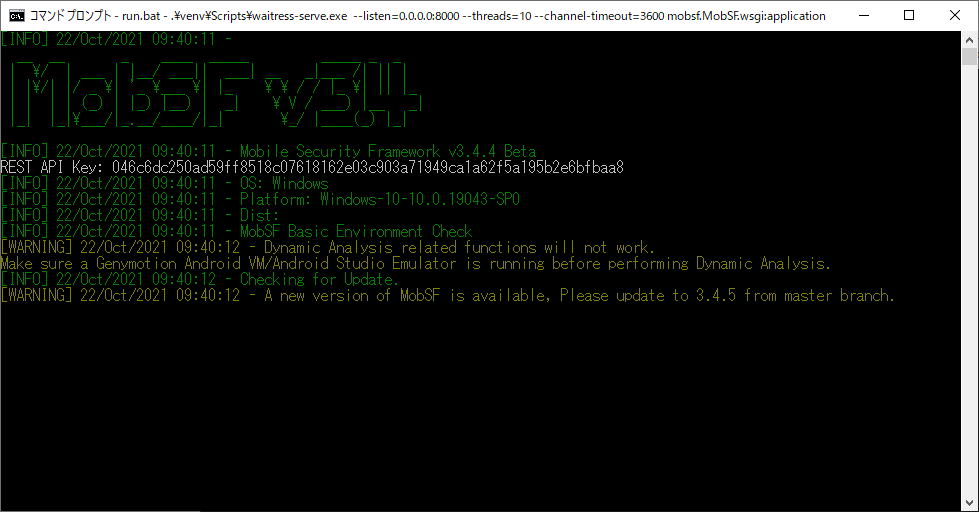
前回の起動確認と同様下記コマンドにてMobSFを起動させます。
run.bat 127.0.0.1:8000
ブラウザでhttp://localhost:8000/にアクセスします。
コマンドプロンプトをよく見ると「MobSFの3.4.5が出ているからアップデートしてね」と出ていますが、今回はこのまま進めます。
Androidアプリの静的解析
早速Androidアプリを解析してみましょう。
といっても先ほどのブラウザで表示されている画面に用意したapkファイルをドラッグアンドドロップまたは「Upload&Analyze」をクリックしてファイルを選択するだけで解析が開始します。
今回は、勉強の一環で個人で開発したアプリを解析してみたいと思います。開発の際に使用したフレームワーク等はFlutterとFirebase(Authentication, Firestore Database, Storage, Crashlyticsを主に使用)です。
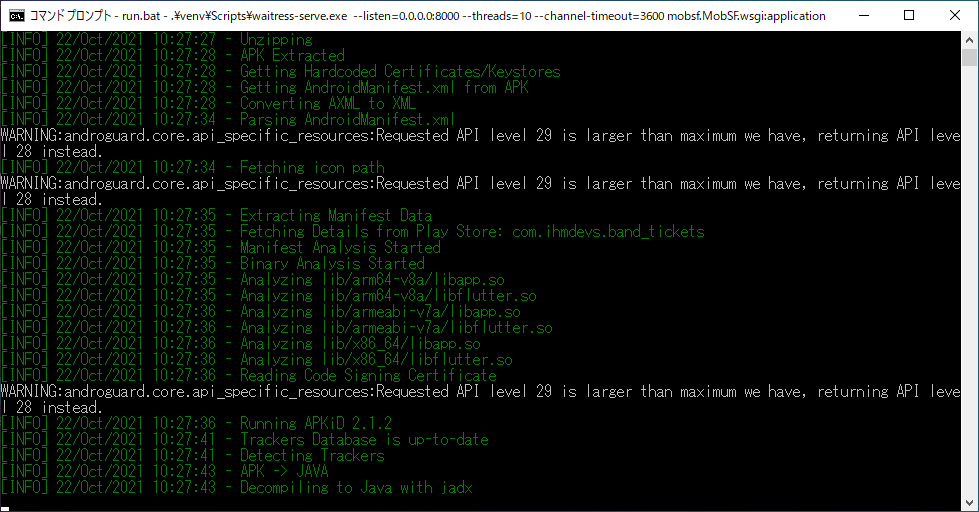
解析が完了すると自動的にページが遷移します。(アイコンやApp Nameなどは黒塗りにしています。)
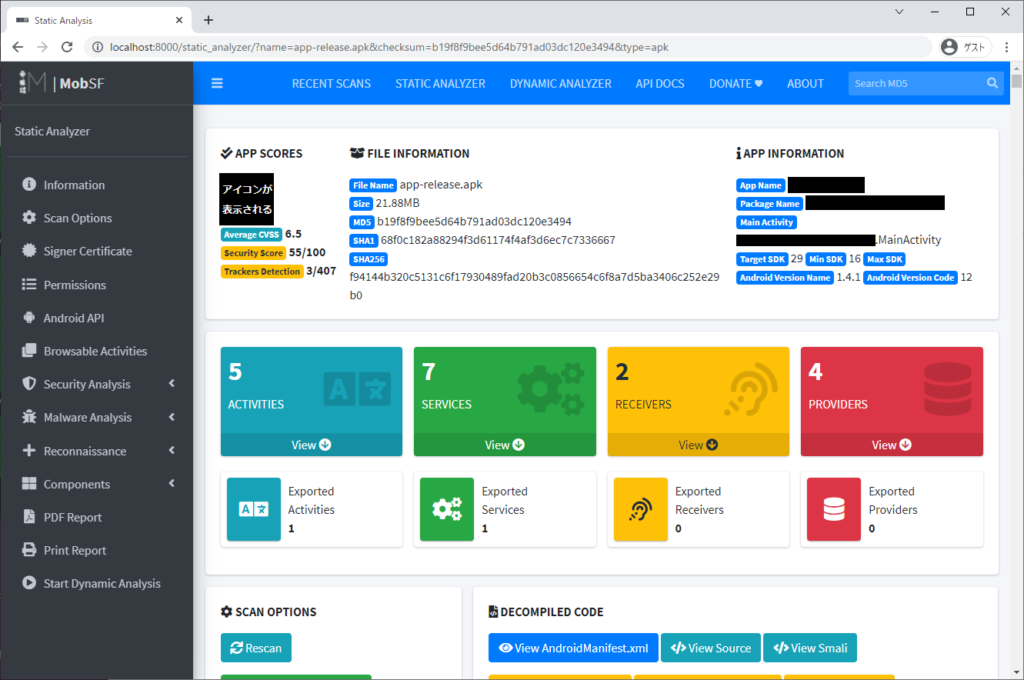
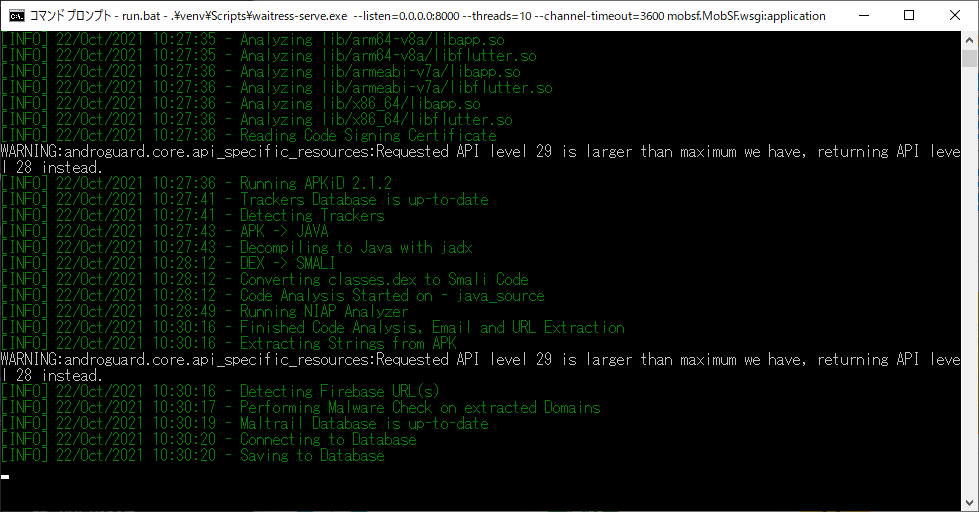
解析するアプリやMobSFを稼働させているマシンスペックに依存するかと思いますが、今回は約3分で完了しました。
[INFO] 22/Oct/2021 10:27:27 - MIME Type: application/vnd.android.package-archive FILE: app-release.apk
(略…)
[INFO] 22/Oct/2021 10:30:20 - Saving to Database
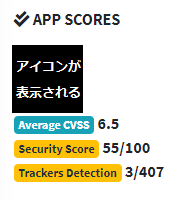
「APP SCORES」で大まかな脆弱性の情報が知れそうです。
CVSSが6.5となっており、ギリギリWarningの領域でしょうか。健康診断なら間違いなくBかCです。
おわりに
前回下記で締めくくりましたが、実際に作成したアプリが健康診断ギリギリのアプリだったのは少し残念でした。
悪意のあるアプリに対するスマホ本体を予防・防御することはもちろん必須となりますが、作成したアプリがアタックされ悪用されないためにもアプリ自体の予防・防御も考える必要がありそうです。
次回は診断の結果を見ていこうと思います。
最新のコラム記事
LOADING...
セキュアイノベーション サービス一覧