セキュリティコラム
- エンドポイント
公開:2021.06.07 10:00 | 更新: 2023.06.23 02:56
OSS(オープンソース)の脆弱性管理と対策
皆さん、自社で利用しているオープンソース・ソフトウェア(OSS)の変更履歴を確認していますか?
変更履歴には脆弱性の対応を伴うバージョンアップもあり、定期的にウォッチしていくことが大切です。
今回は、Webシステム開発を例に"リスク"と"対策"を考えてみます。
どのようなリスクがあるのか?
最近のWebシステム開発では、0からすべてを開発するよりも、すでにあるOSSを組み合わせて開発することが主流となっています。開発効率が向上する半面、自らOSSの変更履歴・サポート状況を管理することが求められています。
もし、脆弱性が存在する古いバージョンを利用し続けると「その脆弱性が、ネットワーク経由でアクセス可能な場合、攻撃者に悪用される」等のリスクが考えられます。
PHPにおける脆弱性
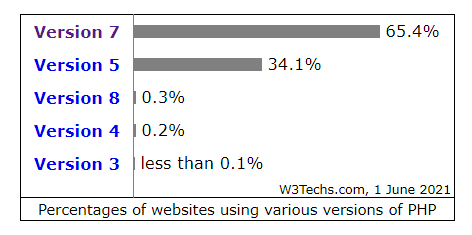
W3Techsの調査結果によれば、PHPはインターネット上のすべてのWebサイトの約80%で使用されています。また、PHPを利用したWebサイトの約65%がVersion 7を使用しています。
PHP 7系が良く利用されているので、参考までに変更履歴を確認してみました。変更履歴(PHP 7 ChangeLog)から、2020年~2021年にCVE(脆弱性管理番号)に対応した件数が30件を超えていることが分かります。すべての脆弱性に高いリスクがあると言えませんが、定期的に対応することが推奨されます。
OSSの脆弱性対策
OSSの脆弱性対策のために、やるべきことは以下が挙げられます。
- 利用している OSS をリストアップする
- 利用している OSS に新しい脆弱性がないかウォッチする
対策はシンプルですが、脆弱性情報をウォッチし続け、自社のシステムに与える影響を見極める人材が必要なってきます。また、システム構成によってはバージョンアップに多大なコストがかかるので脆弱性の対応要否の判断に困ることもあるかもしれません。
もし、脆弱性の対応要否に困った場合は、脆弱性診断を実施し、その結果を踏まえて検討してみてはいかがでしょうか。
関連リンク
W3Techs
PHP 7 ChangeLog
最新のコラム記事
LOADING...
セキュアイノベーション サービス一覧